
以前想拆一个 APK 看看里面的资源、改两行配置再打包回去,手边必须有台电脑装好 Apktool 和 Java 环境。Apktool M 把这整套流程搬进了安卓手机:反编译、看日志、改文件、回打包、签名,全部在手机端完成,通勤路上掏出手机就能干原本要开电脑的活。
基本信息
| 名称 | Apktool M |
| 版本 | v2.4.0-261111 |
| 类型 | 安卓工具 / APK 反编译与重打包(逆向分析) |
| 开发 | Maximoff(马克西莫夫),基于 iBotPeaches 的 Apktool 项目开发 |
| 语言 | 多语言,含简体中文界面 |
| 大小 | 13.6M(ZIP 压缩包) |
| 运行平台与方式 | Android 手机/平板;解压后安装 APK 使用,需授予文件访问权限 |
| 包含内容 | Apktool M 本体(内置反编译/回打包/签名全流程) |
详细介绍
Apktool M 的内核来自电脑端大名鼎鼎的 Apktool(iBotPeaches 维护),由开发者 Maximoff 移植并针对手机端做了完整的交互改造。它能把一个 APK 反编译成可阅读的工程目录:资源文件还原成 XML 和图片、代码还原成 smali,AndroidManifest.xml 也会被解码成明文——实拍日志里就能看到它逐行 Decoding AndroidManifest.xml、Loading resource table 的过程,和电脑版 Apktool 是同一套工作逻辑。
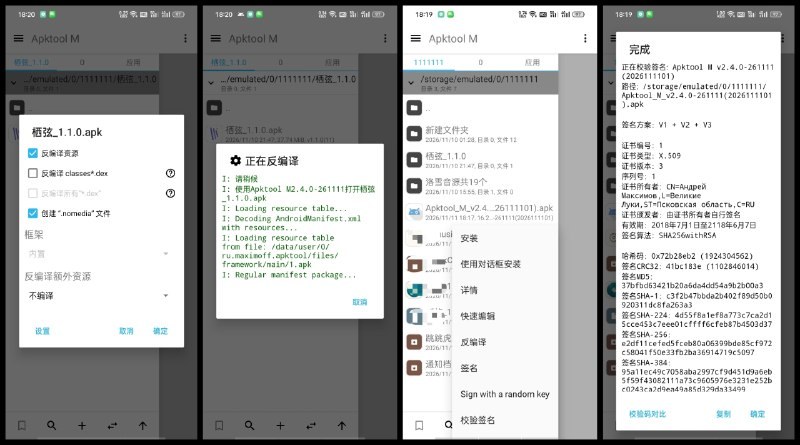
改完之后同样在手机上闭环:回编译成新的 APK,再用内置签名功能签名(支持查看 V1+V2+V3 签名方案与证书详细信息,也可以用随机密钥签名),签完直接安装测试。整个过程不需要 ROOT、不需要电脑,配合它内置的文件管理(按目录浏览工作区、对文件做安装、详情、快速编辑、校验签名等操作),就是一台装在手机里的移动逆向工作台。
适合它的场景很明确:分析自家或开源应用的结构、给应用做汉化和资源替换、学习安卓应用的构成、安全研究与样本分析。需要提醒的是,经过加固(加壳)的商业应用通常无法直接反编译,这是行业通病,不是这款工具的问题。
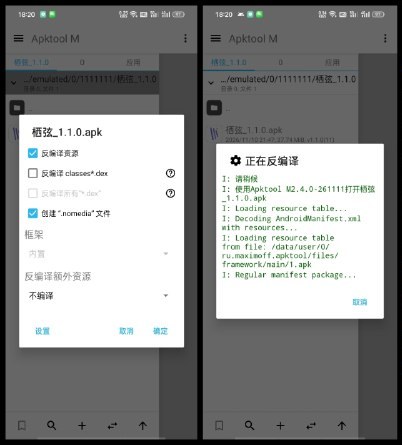
▲ 反编译环节实拍:左屏是反编译选项(可勾选反编译资源、classes*.dex、创建 .nomedia 文件等),右屏是反编译进行中的日志输出,正在解码 AndroidManifest.xml 与加载资源表。
功能特色
手机端完整反编译:在安卓设备上直接反编译 APK,资源、classes*.dex 可分别勾选,框架资源、反编译额外资源等选项齐全,流程与电脑版 Apktool 对齐。
实时日志输出:反编译全过程滚动显示日志(加载资源表、解码清单文件、处理资源包……),卡在哪一步、为什么失败一目了然,方便排查问题包。
回打包 + 签名一条龙:修改完 smali 和资源后直接回编译,再内置签名并查看签名详情:签名方案(V1+V2+V3)、证书序列号、有效期、SHA 指纹都列得清清楚楚;也支持随机密钥一键签名。
内置文件管理:按目录浏览手机存储里的工作文件,对 APK 可直接安装、用对话框安装、看详情、快速编辑、反编译、校验签名,找文件不用再跳出到别的文件管理器。
免 ROOT、免电脑:普通安装即可使用,不依赖电脑和 Java 环境配置,手机性能足够时,大包的反编译也能在移动端完成。
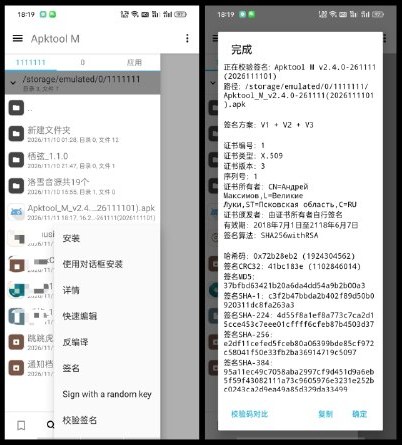
▲ 文件管理与签名实拍:左屏是工作目录的文件列表与操作菜单(安装、使用对话框安装、详情、快速编辑、反编译、签名等),右屏是处理完成后的签名校验结果,含 V1+V2+V3 签名方案与证书信息。
安装/使用步骤
- 在本站下载区下载 ZIP 压缩包(13.6M),解压后安装 Apktool M 的 APK;首次打开按提示授予文件访问/存储权限,否则它读不到你手机里的 APK。
- 在内置文件管理里找到要分析的 APK(或先把目标 APK 放到一个固定工作目录里,方便管理产物)。
- 点开该 APK 选择「反编译」,在选项弹窗里勾选需要的项:看资源勾「反编译资源」,要动代码再勾 classes*.dex,确认后开始。
- 等日志滚动到完成,在输出目录里查看反编译产物:res/ 看资源与布局、smali/ 看代码、AndroidManifest.xml 看清单配置。
- 修改完成后回到工具里对工程目录执行回编译,生成新的 APK。
- 对新 APK 执行签名(可用自带密钥或随机密钥签名),签名完成后再安装测试;注意签名与原包不同,一般需要先卸载原版再装修改版。
注意事项
- 回打包后的 APK 签名与原版不一致,无法直接覆盖安装原应用,需先卸载原版(数据会一并清除,重要数据先备份)。
- 加固/加壳过的应用、资源严重混淆的应用可能反编译失败或产物不完整,这是加固方案的正常拦截,不代表工具故障。
- 反编译大体积 APK 比较吃内存和时间,手机发热、电量消耗都会上升,建议插电并预留足够存储空间(产物目录通常是原包数倍)。
- 本工具仅供学习研究、分析自有或已授权的应用使用;请勿用于破解付费功能、篡改他人应用后分发等侵权用途。
- 最低安卓版本官方未标注;老旧机型处理大包时请耐心等待日志完成,不要中途强退。
常见问题
问:Apktool M 和电脑版 Apktool 是什么关系?
答:Apktool M 由 Maximoff 基于 iBotPeaches 的 Apktool 内核开发,是把电脑版的反编译/回打包逻辑搬到安卓端并重做了手机交互,产物结构与电脑版一致或相通。
问:使用需要 ROOT 吗?
答:不需要。正常安装、授予文件访问权限就能反编译和回打包;ROOT 不是必需条件。
问:反编译出来的代码为什么是 smali 而不是 Java?
答:这是 Apktool 体系的一贯方式:dex 被还原为可回编译的 smali 汇编,而不是 Java 源码。想读 Java 层面的逻辑,一般再配合 jadx 类工具看,改动和回打包则以 smali 为准。
问:改完回打包的 APK 装不上怎么办?
答:先确认已执行签名(未签名的 APK 系统拒绝安装);若提示签名冲突,是因为与已装原版签名不同,先卸载原版再装。还失败就回看回编译日志是否有资源编译报错。
问:为什么有些 APK 反编译到一半就失败?
答:多半是应用做了加固或资源混淆,也可能是该应用依赖的框架资源未安装。先看日志停在哪一步:卡在资源表先补框架,明确报加固特征的包,手机端和电脑端都同样处理不了。
问:签名信息页的 V1+V2+V3 是什么?
答:是安卓 APK 的三代签名方案。工具的校验页会把当前 APK 用的签名方案、证书有效期和 SHA-1/SHA-256 指纹完整列出,核对一个包是否被人换过签名,看这里最直接。
⬇️ 下载说明
下载地址见本文下方下载区。文件为 ZIP 压缩包,大小 13.6M,解压后在安卓设备上安装使用。本工具仅供学习研究与分析自有/已授权应用,版权归原作者所有,请勿用于侵权用途。



暂无评论内容